
Una red china piratea sitios web con la extensión '.gov.br' para cometer fraudes de apuestas en línea.
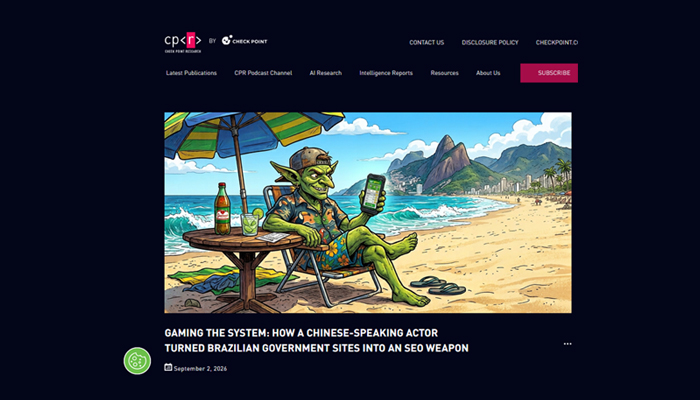
Según un informe de TecMundo, un estudio de Check Point Research (CPR), cuyo autor es el investigador Amit Yardeni, reveló que un grupo de ciberdelincuentes de habla china, apodado "Gambling Goblin" y vinculado al grupo "Earth Berberoka", ya asociado con ataques al sector del juego en Asia, está pirateando servidores de agencias públicas brasileñas para impulsar un esquema internacional de apuestas en línea.
Lo que muestra el informe
Según CPR, el grupo compromete servidores con el dominio .gov.br —entre los objetivos identificados se encuentran un ministerio, una agencia pública federal, una asamblea legislativa, tribunales de auditoría estatales y decenas de municipios— y los utiliza para manipular los resultados de búsqueda de Google. Los usuarios que hacen clic en estos resultados son redirigidos a páginas falsas que imitan a las principales tiendas de aplicaciones, como Google Play, Microsoft Store y Amazon, pero que en la práctica promueven apuestas deportivas y en línea.
La campaña ha sido monitoreada por CPR desde mediados de 2025 y ya cuenta con variantes en vietnamita, español e inglés, con un sistema automatizado que genera nuevos dominios diariamente para eludir los bloqueos.
Al preguntarle qué se puede hacer ante este tipo de secuestro de dominios oficiales, la directora general de CERT.br, Cristine Hoepers, fue directa: "Registro.br no puede hacer nada en estos casos". El problema, según ella, reside en la configuración de los propios servidores comprometidos: una falla de seguridad que el registro de dominios no puede prevenir.
Lo que TecMundo ha aprendido más recientemente
El informe de TecMundo contactó a la Oficina de Seguridad Institucional de la Presidencia (GSI/PR) y obtuvo la respuesta oficial del gobierno al caso. Según la agencia, el Centro de Prevención, Tratamiento y Respuesta a Incidentes Cibernéticos del Gobierno (CTIR Gov) no recibió ninguna notificación de filtraciones de datos que involucraran a ciudadanos o funcionarios públicos vinculadas a los eventos descritos en el informe de la CPR. La GSI también aclaró que la corrección técnica es responsabilidad de cada organismo afectado; el rol del CTIR Gov se limita a brindar orientación técnica al inicio del proceso, ya que atribuir la autoría de un ataque a un grupo específico depende de la correlación de diferentes elementos técnicos y de inteligencia.
El informe también presenta dos datos que ayudan a ilustrar la magnitud del problema: la mayoría de los incidentes citados por Check Point ocurren en ayuntamientos, y este tipo de secuestro de servidores para manipular búsquedas ya había motivado una recomendación del propio CTIR Gov en 2024; en otras palabras, el gobierno ya estaba al tanto de la vulnerabilidad antes de que este episodio se hiciera público.
Otro punto que destaca el informe es el uso de inteligencia artificial por parte de los delincuentes para automatizar etapas del ataque, y la información de que Brasil se perfila como el principal mercado para los estafadores en la actualidad, lo que refuerza la interpretación de que el país es ahora un objetivo prioritario, y no incidental, para este tipo de operaciones centradas en el juego.
La lectura que hacemos
Este caso constituye una prueba relevante para un debate que resurge con frecuencia: la viabilidad de prohibir los juegos de casino en línea en Brasil.
Si el Estado brasileño no puede proteger su propia infraestructura oficial —los dominios .gov.br, con toda la autoridad institucional que conllevan— de ser secuestrada por una red internacional de apuestas ilegales, es razonable cuestionar la capacidad de aplicación de cualquier prohibición que dependa de bloquear el acceso de los apostadores a plataformas fuera del perímetro regulatorio nacional.
Es importante destacar que el informe del CPR documenta un fraude de phishing y manipulación de SEO; no mide el flujo de apostadores ni prueba la migración a operadores ilegales. La conexión con el debate sobre la prohibición es nuestra interpretación editorial basada en los hechos, no una conclusión del informe. Pero la lógica es sencilla: en caso de una prohibición de las apuestas en casinos en línea, los apostadores no dejan de querer apostar, sino que pierden el acceso al mercado regulado, supervisado y gravado en Brasil, y se convierten en candidatos naturales para ser absorbidos por operadores ilegales, incluidos los mismos grupos chinos que, según este informe, ya operan con sofisticación técnica y alcance internacional sobre el público brasileño.
Si el gobierno no puede impedir que su propio sitio web oficial se utilice para promover el juego ilegal, la pregunta sigue siendo: ¿con qué instrumento pretende impedir que los jugadores migren a esas mismas redes si se cierra el mercado regulado?

