
De zero a 24 horas por dia: defesa permanente para iGaming e segurança dos jogadores
São 3 horas da manhã. O escritório está silencioso, mas as telas da SOC brilham como uma parede de olhos inquietos. Alertas de alta prioridade são disparados incessantemente. Porque no iGaming não há tempo de inatividade. Dinheiro real circula em tempo real, e os invasores sabem que o turno da noite não é uma trégua, mas sim uma oportunidade.
Ao contrário dos bancos, que podem pelo menos contar com os horários de liquidação, ou das empresas de telecomunicações, em que os picos de tráfego são relativamente previsíveis, as plataformas de iGaming são globais e funcionam ininterruptamente. Uma sessão de blackjack na Cidade do Cabo, uma aposta esportiva em São Paulo ou uma partida de caça-níqueis em Madri, todas elas usam a mesma infraestrutura. Qualquer atraso, violação ou impacto se espalha instantaneamente por marcas, jurisdições e órgãos reguladores.
Os riscos são mais do que financeiros. A confiança dos jogadores, órgãos reguladores e parceiros é a base do iGaming. Vamos supor que a roleta congele ou que os saques sejam interrompidos porque um agente de ransomware derrubou um banco de dados às 2 horas da manhã. Nesse caso, o prejuízo não é medido apenas pela perda financeira, mas também pelo comprometimento das licenças e pela má reputação.
É por isso que ter operações de SOC 24 horas não é opcional neste setor. Os inimigos não respeitam o horário comercial. Na verdade, eles contam com essas brechas. E os últimos três anos demonstraram com uma clareza brutal o que acontece quando até mesmo os maiores nomes das plataformas de dinheiro real são pegos de surpresa.
Por que a SOC é importante
As razões para garantir uma segurança permanente não são meramente teóricas. Nos últimos três anos, o setor de iGaming e setores relacionados testemunharam alguns dos incidentes mais devastadores da história digital, cada um deles ressaltando que os invasores não se importam se é meia-noite ou segunda-feira de manhã.
Stake.com (2023) — $ 41 milhões, Grupo Lazarus
Em 4 de setembro de 2023, a casa de apostas esportivas em criptomoedas Stake.com teve aproximadamente $ 41 milhões em ativos digitais roubados. Em poucos dias, o FBI atribuiu a violação ao Grupo Lazarus (APT38) da Coreia do Norte, um grupo criminoso apoiado pelo Estado e conhecido por atacar sistemas financeiros para financiar o regime da República Popular Democrática da Coreia.
O que isso significa para o iGaming: quando uma casa de apostas esportivas que movimenta milhões diariamente pode ser comprometida por meio da infraestrutura de carteiras, os criminosos são lembrados de que as plataformas que operam com dinheiro real são os alvos perfeitos em termos de liquidez. Atribuir o risco a um Estado-nação faz com que ele se torne mais do que “apenas mais um caso de fraude”.
MetaWin (2024) — ~$ 4 milhões, exploração do fluxo de saques
Em 3 de novembro de 2024, o cassino online MetaWin sofreu um ataque envolvendo uma exploração de vulnerabilidade da sua carteira quente que resultou em um prejuízo de $ 4 milhões. Os invasores exploraram a vulnerabilidade de um mecanismo de “saque descomplicado” para roubar os fundos. Posteriormente, o operador “recarregou” as carteiras quentes e recuperou a maioria dos saques, mas somente após uma grande interrupção.
O que isso representa para as SOCs de iGaming: a experiência do usuário com pagamentos no iGaming costuma ser otimizada para proporcionar rapidez e simplicidade, mas cada atalho cria uma margem para ataques. Ter uma SOC madura não se resume a monitorar firewalls e endpoints. Também é necessário monitorar os fluxos de transações em tempo real, validar anomalias e escalar a situação quando o comportamento dos pagamentos estiver fora do padrão. Sem essa capacidade, até mesmo pequenos operadores correm o risco de sofrer danos à reputação que nenhuma “recarga de carteira” pode reverter.
Outros incidentes recentes reforçam a mesma tendência. Em fevereiro de 2024, o cassino de criptomoedas Duelbits perdeu cerca de $ 4,6 milhões após uma chave privada ter sido comprometida: um lembrete de que a segurança das carteiras não é uma questão administrativa, mas uma responsabilidade da SOC que exige monitoramento e contenção em tempo real. E, em agosto de 2025, a Bragg Gaming revelou uma violação interna de TI. Embora nenhum dado dos clientes tenha sido exposto, o simples ato de divulgar a violação abalou a confiança do mercado e mostrou como é fácil provocar revisões regulatórias.
Juntos, esses casos reforçam o padrão: criminosos (desde o Grupo Lazarus até grupos de ransomware que visam o lucro) estão atacando a base do iGaming, onde o dinheiro real se une à oportunidade em tempo real.
O que torna a SOC de iGaming única
A operação de uma SOC de iGaming não é igual à de bancos ou empresas de telecomunicações. As principais diferenças podem ser resumidas em três palavras: permanente, multimarcas, regulada.
As plataformas nunca dormem: os picos globais ocorrem ao longo de todo o dia, com apostas e pagamentos sendo processados em tempo real. Um pico de latência às 4 horas da manhã não é apenas uma falha de TI; ele pode afetar várias marcas e jurisdições. Com infraestruturas fragmentadas e órgãos reguladores atentos a cada movimento, a SOC se torna mais do que apenas monitoramento, ela é a espinha dorsal da confiança financeira e da conformidade.
É exatamente nesse contexto que a SOFTSWISS criou sua SOC 24 horas. Com o tempo, nossas equipes precisaram enfrentar desafios que vão além do que controles prontos para uso ou ferramentas de SOAR comerciais conseguem resolver. Por isso, acreditamos que é valioso compartilhar abertamente nossa abordagem com o setor de iGaming: o que funcionou, o que não funcionou e como medimos a maturidade atualmente.
O problema que estamos resolvendo
Quando começamos a estruturar uma SOC 24 horas para iGaming, percebemos rapidamente que os playbooks padrão e os produtos comerciais não se adequam ao setor de forma imediata. Os pontos fracos eram evidentes:
01. Não existem controles de segurança prontos para iGaming que sirvam para todos
As ferramentas tradicionais de SOC são desenvolvidas para bancos, empresas de telecomunicações ou grandes empresas. Porém, o iGaming reúne fluxos de dinheiro em tempo real, operações multimarcas e órgãos reguladores em várias jurisdições.
02. O alto custo das soluções comerciais de SOAR/IRP
Ferramentas como DFLabs ou Tines são poderosas, mas seus modelos de licenciamento têm preços voltados para empresas da Fortune 500, e não para operadores de iGaming em rápido crescimento com dezenas de marcas e subsidiárias. Pagar centenas de milhares por orquestração não é viável quando as margens são distribuídas entre várias entidades com diferentes SLAs.
03. Infraestruturas fragmentadas e apetite ao risco inconsistente
Para a SOFTSWISS, o desafio era claro: como alinhar a segurança em um portfólio com vários produtos próprios, cada um sendo executado em sua própria infraestrutura, desenvolvido em diferentes stacks de tecnologia, integrado a diversos sistemas corporativos e moldado por processos comerciais, apetites ao risco e obrigações regulatórias diferentes em várias jurisdições.
Na prática, isso significava que uma única equipe de segurança precisava manter o controle sobre uma variedade de sistemas, regras de escalonamento e listas de verificação de conformidade, sem deixar incidentes passarem despercebidos.
Essas constatações influenciaram nossas escolhas de design. Em vez de tentar adaptar ferramentas corporativas genéricas ao universo do iGaming, focamos em soluções de código aberto com foco na automação, que pudéssemos escalonar, adaptar e controlar internamente.
A abordagem de SOC da SOFTSWISS: stack e por quê
“Não é possível proteger as apostas em tempo real com software corporativo pronto para uso. O iGaming exige velocidade, e não soluções genéricas prontas para uso.” — Evgeny Zaretskov, Diretor de Segurança da Informação do Grupo da SOFTSWISS.
Em vez de buscar maturidade comprando plataformas corporativas caras, projetamos um stack de SOC que é de código aberto em sua essência, altamente automatizado e adaptado à realidade 24 horas do iGaming. Veja como ele funciona e por que é importante.
ClickHouse como centro de geração de registros
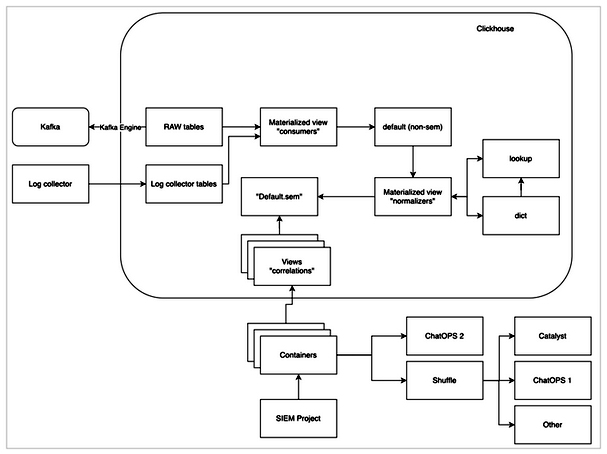
No centro da nossa SOC está o ClickHouse: um banco de dados colunar de código aberto conhecido por sua velocidade e eficiência. Nós o usamos como um gerador de registros, não apenas para armazenamento.
⇒ As exibições materializadas normalizam os eventos recebidos na ingestão.
⇒ O armazenamento de dados muito ativos possibilita consultas ultrarrápidas para correlação em tempo real.
⇒ O armazenamento de dados raramente lidos garante a retenção regulatória a baixo custo.
⇒ Os clusters e a replicação oferecem resiliência e escalabilidade.
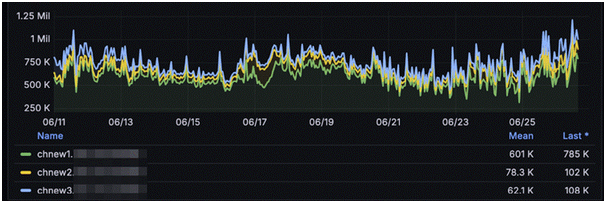
Por que isso é importante: O ClickHouse nos permite reduzir o MTTD de minutos para segundos, cumprindo as obrigações de retenção com uma fração do TCO. Na escala do iGaming, com picos de centenas de milhares de eventos por segundo, incluindo enriquecimentos, precisamos de uma ingestão ultrarrápida, correlação de baixa latência e armazenamento de longo prazo econômico. O mecanismo distribuído e colunar do ClickHouse nos dá margem de desempenho para manter meses de dados muito ativos e anos de histórico de dados somente de leitura sem desacelerar a detecção.
Sigma + MITRE ATT&CK: conhecimento sobre detecção portátil
As regras não são apenas código, elas são conhecimento. Por isso, adotamos o Sigma, um formato aberto de regras de detecção.
⇒ Executamos centenas de casos de uso na produção, com novos casos sendo constantemente testados e ajustados.
⇒ Cada uma corresponde às técnicas do MITRE ATT&CK, garantindo consistência e cobertura.
⇒ As regras são geradas automaticamente nas consultas do ClickHouse para fazer a correlação e gerar alertas por meio da nossa própria solução.
⇒ Cada regra está vinculada a playbooks e gatilhos de SLA.
Por que isso é importante: em vez de restringir o conhecimento de SOC à caixa preta de um fornecedor, o Sigma permite transferir detecções entre ferramentas e equipes, acelerando o amadurecimento.
Catalyst (IRP) + Shuffle (SOAR): código aberto em vez de Tines/Phantom
As plataformas comerciais de SOAR/IRP são poderosas, mas com custos de licença de seis dígitos, elas não são escaláveis para marcas de iGaming. Em vez disso, desenvolvemos com base no:
⇒ Catalyst (IRP de código aberto) para gestão de casos.
⇒ Shuffle (SOAR de código aberto) para playbooks automatizados.
As automações incluem:
⇒ Desabilitar ou revogar contas via provedores de identidade.
⇒ Isolar os hosts afetados.
⇒ Enriquecer alertas com fontes externas de inteligência.
⇒ Rotacionar credenciais de forma proativa quando vazamentos são detectados.
⇒ E muitas outras ao longo do ciclo de vida do incidente.
Por que isso é importante: o MTTA melhorou muitas vezes, enquanto o MTTR foi reduzido graças a playbooks prontos e orquestração.
Flare para inteligência de ameaças e vazamentos
“Os vazamentos de credenciais não são novidade, são uma contagem regressiva.” — Amir Aliev, Vice-Diretor de Segurança da SOFTSWISS.
Com o Flare, a SOC monitora fontes clandestinas em tempo real, detectando a exposição de credenciais antes que os invasores possam explorá-las. Entradas suspeitas acionam ações imediatas, como a revogação do acesso, a alteração de senhas e o reforço da segurança das contas. Em um setor onde o roubo de credenciais é responsável por mais de 20% das violações, a detecção de vazamentos não é opcional. Ela é a primeira linha de defesa.
ChatOps: levando a SOC para onde as equipes já estão
Os incidentes não esperam os analistas trocarem de aba. No iGaming, onde cada segundo de indisponibilidade pode implicar na perda de apostas, os alertas precisam chegar às pessoas certas instantaneamente. É por isso que incorporamos os alertas da SOC diretamente no nosso sistema de mensagens corporativo, que é onde as equipes já passam a maior parte do seu tempo.
Quando um evento de alta gravidade é acionado, os analistas o veem no canal, podem confirmá-lo e até mesmo iniciar playbooks sem sair da mensagem. Os escalonamentos funcionam da mesma maneira, indo diretamente para o canal ou pessoa certa, sem a necessidade de painéis extras.
O resultado: menos notificações perdidas, menos mudanças de contexto e reações mais rápidas. A experiência do setor comprova: o ChatOps reduz consistentemente o MTTA ao manter as pessoas e a automação no mesmo fluxo.
Integrações com sistemas de tickets
Cada empresa do Grupo SOFTSWISS usa seu próprio ITSM. Nosso stack de SOC é integrada ao Jira para que:
⇒ Os tickets sejam criados automaticamente com a gravidade correta.
⇒ As contagens de tempo de SLA comecem imediatamente.
⇒ As equipes de plantão recebam escalonamentos sem encaminhamento manual.
Por que isso é importante: responsabilização. Cada alerta encontra um destino, recebe um responsável e segue caminhos de escalonamento consistentes em todo o Grupo, garantindo que nada passe despercebido.
Pessoas, não apenas playbooks
A tecnologia é um multiplicador de forças, mas até mesmo o stack mais avançado só é tão bom quanto as pessoas que o operam. Na SOFTSWISS, a automação mudou não apenas a forma como os incidentes são tratados, mas também como a própria equipe da SOC é estruturada.
Mentalidade focada na automação. Com o tratamento automático da triagem, do enriquecimento e da contenção, os analistas não ficam mais sobrecarregados com tarefas repetitivas. Em vez disso, eles se concentram em alertas que já chegam pré-avaliados e enriquecidos, aqueles que realmente exigem julgamento humano.
Mudança nas funções dos analistas. O trabalho básico da SOC deixou de existir; os primeiros olhos humanos já investigam anomalias que estão fora do alcance da automação. Enquanto isso, os analistas seniores dedicam mais tempo à detecção de ameaças, análise de malware e aprimoramento da lógica de detecção.
O Gerente de Incidentes como comandante. Em incidentes graves, um Gerente de Incidentes coordena a resposta, aplica os playbooks, gerencia a comunicação com a liderança e alinha as decisões com as prioridades da empresa, com o apoio de um CSIRT multifuncional.
O julgamento humano quando é importante. As máquinas gerenciam o volume, as pessoas lidam com o desconhecido. Esse equilíbrio define uma SOC eficaz no iGaming, onde o tempo de operação é sinônimo de confiança, e a confiança pode desaparecer em questão de minutos.
Métricas que importam: da qualidade dos registros à velocidade de resposta
No iGaming, cada linha de registro está associada a dinheiro real. Um único ponto cego, uma carteira que parou de reportar, um sistema que deixou de funcionar podem colocar milhões em risco antes de alguém perceber. É por isso que a maturidade da SOC não começa com os painéis, mas com a qualidade dos dados que os alimentam.
Garantia dos registros: integridade e fidelidade
Uma SOC é tão boa quanto seus registros. A expressão “Lixo entra, lixo sai” é uma verdade brutal nas operações de segurança. Sem cobertura garantida e dados de alta fidelidade, até a automação mais inteligente opera às cegas.
⇒ Garantia de integridade. Os ativos nem sempre reportam como esperado. Para evitar pontos cegos discretos, mantemos uma abordagem baseada em inventário: todos os sistemas que devem enviar registros são verificados em relação ao que realmente chega ao ClickHouse. Se algo ficar oculto, um relatório diário automatizado sinaliza e abre um ticket para investigação.
⇒ Manutenção da fidelidade. Os registros devem ser estruturados, precisos e confiáveis. Um registro não analisado ou malformado é quase tão ruim quanto a falta de um registro. As verificações automatizadas auditam continuamente a qualidade dos dados, identificando fontes que omitem campos, quebram formatos ou fogem dos padrões.
Esse ciclo constante de feedback preenche a lacuna entre infraestrutura e segurança, garantindo que os analistas da SOC sempre trabalhem com dados completos e confiáveis.
Acelerando a segurança: as principais métricas
A maturidade da SOC não é medida pela quantidade de alertas processados. O que importa é a rapidez e a eficácia com que os incidentes são interrompidos antes de causar danos à empresa.
⇒ MTTD (Tempo Médio para Detecção): com ingestão e correlação em tempo real, as anomalias são detectadas em segundos. O relatório IBM Cost of a Data Breach 2024 mostrou que, sem automação, as violações levavam mais de 250 dias para serem identificadas.
⇒ MTTA (Tempo Médio para Reconhecimento): o roteamento automatizado e os turnos 24 horas garantem que os alertas nunca fiquem parados; a equipe certa é acionada quase imediatamente.
⇒ MTTR (Tempo Médio para Resposta): os playbooks predefinidos e a orquestração reduzem o tempo de resposta em várias vezes em comparação com processos manuais. Segundo o relatório Mandiant M-Trends 2024, o tempo médio global de espera ainda é de 10 dias, o que é tempo demais para plataformas que lidam com dinheiro real.
⇒ Taxa de falsos positivos: baixo ruído equivale a maior foco do analista.
⇒ Cobertura e automação: ameaças à identidade e vazamentos de credenciais continuam sendo os principais vetores de ataque, conforme confirmado pelo relatório Verizon DBIR 2024. Monitoramento e automação nessas áreas são referências da maturidade real de uma SOC.
Para o iGaming, esses números não são apenas para impressionar. Eles provam para os órgãos reguladores, parceiros e jogadores que a SOC está fazendo seu trabalho.
A lição para o iGaming
No iGaming, o tempo de inatividade não se resume apenas à perda de receita. Ele envolve a perda da confiança dos jogadores no operador e a possibilidade de os órgãos reguladores suspenderem ou revogarem uma licença de jogo. Por isso, ter uma SOC 24 horas, não é uma questão de conformidade, mas sim de sobrevivência.
O código aberto e a automação não só reduzem os custos, como também permitem que as equipes de segurança respondam com a velocidade exigida pelo setor, em várias jurisdições e infraestruturas. O verdadeiro retorno é a confiança: dos jogadores, parceiros e órgãos reguladores.
“Neste setor, você não cria uma SOC para estar em conformidade. Você cria para sobreviver”, Evgeny Zaretskov, Diretor de Segurança da Informação do Grupo, SOFTSWISS.

