Gestão de riscos no iGaming: como a ISO 27001 protege a integridade das operações
Para casas de apostas que processam milhões em transações diariamente, a escolha de fornecedores tecnológicos certificados pode ser a diferença entre uma operação lucrativa e prejuízos de milhões por incidente.
Quando os provedores de tecnologia para iGaming possuem certificação ISO/IEC 27001:2022, eles implementam controles que reduzem drasticamente os riscos, criando uma barreira protetiva que protege os clientes contra grande parte das vulnerabilidades que causam perdas milionárias no setor.
O custo real da insegurança para as bets
De acordo com estudos, uma única falha de segurança custa US$ 4,35 milhões em média. Para as bets, esse valor é amplificado pela natureza crítica de suas operações: processamento de pagamentos 24/7, verificação de identidade em tempo real, algoritmos proprietários de odds e histórico completo de apostas sujeito a auditoria regulatória.
Prejuízo total = multas regulatórias + perda de licenças + exodus de clientes + custos de remediation + downtime operacional.
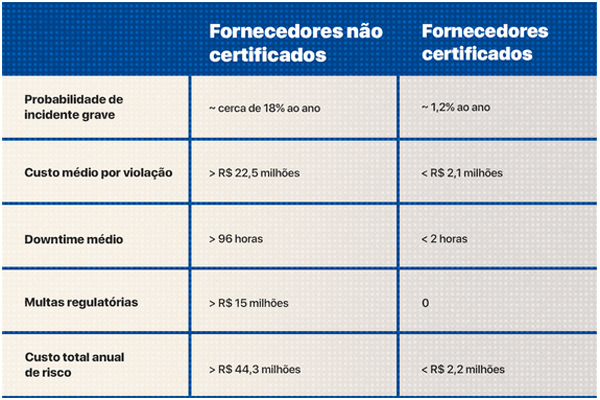
Na prática:
Como a ISO 27001 fortalece a proteção de dados
Os fornecedores de KYC certificados pela ISO 27001 elevam o nível de proteção nas casas de apostas ao aplicar controles de segurança robustos em todas as etapas do processo.
Isso acontece porque a norma garante a implementação de medidas alinhadas à tríade CIA (Confidencialidade, Integridade e Disponibilidade), reconhecida como pilar central da segurança da informação:
⇒ Confidencialidade: dados KYC/AML com proteção de dados sensíveis através de controles de acesso, criptografia e políticas de confidencialidade.
⇒ Integridade: históricos de apostas com hash imutável, validação biométrica com 99,2% de precisão e consistência transacional auditável.
⇒ Disponibilidade: uptime de 99,9% garantido, RTO inferior a 4 horas e continuidade 24/7.
Vetores de ataque neutralizados
Além da implementação da tríade CIA, os fornecedores certificados ISO 27001 são capazes de neutralizar os principais ataques que devastam casas de apostas:
⇒ DDoS Attacks: mitigação via CDN e throttling inteligente.
⇒ Account Takeover: prevenção biométrica reduzindo ataques em até 99,7%.
⇒ Payment Fraud: machine learning bloqueando milhões em tentativas fraudulentas mensalmente.
Compliance multi-jurisdicional automático
Graças aos controles e processos padronizados pela norma, é possível alcançar compliance automático em múltiplas jurisdições, reduzindo riscos legais e operacionais:
⇒ LGPD (Brasil)
⇒ GDPR (Europa)
KYC protegido: performance superior
As operações que trabalham com fornecedores certificados alcançam resultados consistentes, com processos mais rápidos, seguros e econômicos. O impacto é direto na performance do KYC, o que gera ganhos operacionais e financeiros médios de:
⇒ Taxa de conversão KYC: 85% vs. <70% (média setorial)
⇒ Tempo de verificação: <30 segundos vs. ~ 4,2 minutos
⇒ Redução de chargebacks: até 94%
Detecção proativa com IA certificada
Um fornecedor com ISO 27001 é capaz de incorporar inteligência artificial de forma estruturada para antecipar riscos e bloquear fraudes antes que elas causem prejuízos.
Entre os recursos aplicados estão:
⇒ Behavioral analytics: identificação de padrões anômalos com 99,4% de precisão.
⇒ Risk scoring dinâmico: bloqueio automático de transações suspeitas.
⇒ Fraud prevention: prevenção de perdas médias de R$ 3,2 milhões mensais.
Blindagem contra supply chain attacks
Com a revisão 2022, a ISO 27001 passou a exigir controles específicos para ataques na cadeia de suprimentos. Essa revisão permite que as casas de apostas que trabalham com fornecedores certificados reduzam significativamente a ocorrência de incidentes causados por terceiros, aumentando a segurança das operações em comparação à média do setor.
Auditoria contínua: ciclo PDCA protetor
A certificação também estabelece um ciclo de proteção contínua, com práticas que mantêm a segurança sempre atualizada e validada.
Entre os processos aplicados estão:
⇒ Auditorias internas: semestrais, para identificar vulnerabilidades de forma proativa.
⇒ Análise de risco: trimestral, com ajustes constantes nos controles.
⇒ Testes de penetração: mensais, garantindo resiliência.
⇒ Monitoramento 24/7: SOC com resposta média em 15 minutos.
Business Intelligence protegido
Além dos ganhos operacionais, os fornecedores certificados garantem proteção dos ativos mais estratégicos para a competitividade das casas de apostas.
Entre eles:
⇒ Algoritmos de odds: blindagem contra espionagem industrial.
⇒ Métricas de performance: dashboards com acesso restrito e controlado.
O imperativo estratégico: sua operação está protegida?
Segundo a IT Governance, trabalhar com fornecedores que possuem um SGSI maduro reduz de forma significativa tanto a probabilidade quanto o impacto de violações. Já a ISMS.online destaca que a parceria com provedores certificados pela ISO 27001 ajuda as casas de apostas a se diferenciarem diante dos reguladores.
Ao optar por essa rota, as operações evitam prejuízos milionários e constroem uma vantagem competitiva sólida e duradoura. No fim, a verdadeira reflexão para os operadores não é se vale a pena investir em fornecedores certificados, e sim se conseguem arcar com o custo de não fazê-lo.
Agende uma demonstração técnica gratuita de KYC com controles ISO 27001 vs. sua solução atual.
Notas:
01. Custo de violação e risco operacional:
O custo médio de uma violação de dados foi estimado em US$ 4,35 milhões pela IT Governance. Organizações com SGSI maduro, como ISO 27001, apresentam menor probabilidade de incidentes graves, downtime reduzido e menores custos financeiros e regulatórios (ISMS, IBM). Os números exatos são estimados e podem sofrer variação.
02. Proteção de dados, tríade CIA e vetores de ataque:
Os exemplos de proteção de dados, precisão, uptime, RTO e mitigação de ataques (Account Takeover, DDoS, Payment Fraud) são baseados em práticas da Legitimuz. A certificação ISO 27001 garante a implementação de controles de segurança, mas não garante que todos os fornecedores atinjam esses indicadores específicos em todas as operações.
03. KYC, performance operacional e blindagem de processos:
Os exemplos de performance de KYC, detecção proativa com IA, prevenção de fraudes, blindagem contra supply chain e ciclos de auditoria são baseados em práticas da Legitimuz. A certificação ISO 27001 garante a implementação de controles de segurança, mas não garante que todos os fornecedores atinjam esses indicadores específicos em todas as operações.