Cibercrime – Sites com aparência de cassino podem esconder apostas ilegais, golpes e cibercrime
Uma nova pesquisa da Infoblox Threat Intel revela que sites de cassino com aparência semelhante podem esconder riscos muito diferentes. Por trás dessas páginas, podem existir operações de apostas ilegais e lavagem de dinheiro, golpes contra apostadores, chamados de scambling, ou atividades envolvendo malware.
O alerta para as equipes de segurança é não subestimar domínios associados a sites de cassino em chinês nem descartá-los como irrelevantes nas análises de ameaças. Nesse sentido, apenas observar a página no navegador pode não ser suficiente para distinguir um cassino em funcionamento de um site fraudulento ou de um endpoint de comando e controle (C2), usado na comunicação entre o malware e a infraestrutura dos atacantes.
O maior grupo analisado na pesquisa reúne mais de 1,7 milhão de domínios de cassinos em chinês usados para apostas ilegais e lavagem de dinheiro. A Infoblox Threat Intel monitora 16 agrupamentos de domínios, dos quais os dois maiores, FUNNULL e Vigorish Viper, representam cerca de 81% do total monitorado. Muitos desses sites funcionam como cassinos de fato, com atendimento ao cliente e possibilidade de realizar saques, o que ajuda a manter os jogadores e seus depósitos nessas plataformas.
Já os sites de um segundo grupo, conhecido como scambling, se apresentam como plataformas de apostas online, mas são criados para aplicar golpes nos usuários. Eles podem manipular os jogos ou recorrer a atrasos, taxas e outras táticas para impedir saques. Segundo a pesquisa, esses sites têm como alvo principalmente o público de língua inglesa, embora seus operadores também tenham criado páginas voltadas a pessoas na Europa, na América do Sul e na Ásia.
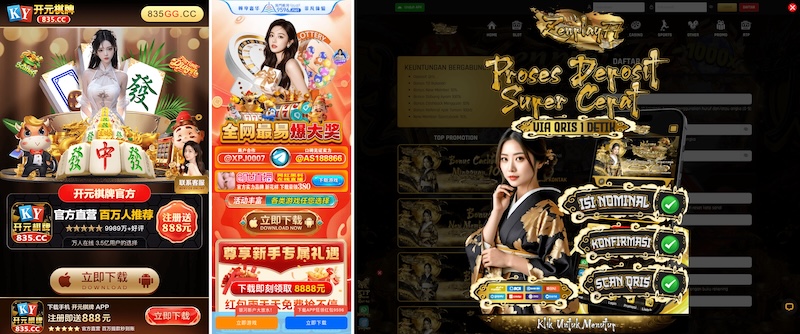
Em conjunto, essas descobertas questionam uma suposição comum: a de que um domínio de cassino representa apenas uma questão de navegação de baixo valor ou de política de acesso. A pesquisa mostra que as equipes de defesa precisam avaliar o que existe por trás da página antes de encerrar um alerta, porque o conteúdo visível, por si só, não permite distinguir de forma confiável entre sites de apostas, fraude e malware.
Zach Edwards, pesquisador de ameaças da Infoblox, afirma: “A semelhança visual é justamente o ponto. Um profissional de segurança pode identificar um domínio de cassino e, de forma razoável, tratá-lo como uma ameaça de baixa prioridade, enquanto uma infraestrutura com a mesma aparência pode esconder um golpe ou um endpoint de comando e controle de malware. Essa ambiguidade é exatamente o motivo pelo qual domínios de cassino merecem uma análise mais cuidadosa.”
A pesquisa completa apresenta medidas práticas que as equipes de segurança podem adotar para combater essas ameaças: https://www.infoblox.com/blog/threat-intelligence/how-money-laundering-scams-and-espionage-hide-in-a-web-full-of-casino-garbage/
Sobre a Infoblox Threat Intel
A Infoblox Threat Intel é líder na produção de inteligência original sobre ameaças no DNS, destacando-se em um mercado repleto de agregadores. O que nos diferencia? Dois fatores: conhecimento profundo de DNS e visibilidade incomparável.
O DNS é reconhecido como complexo de interpretar e investigar, mas nossa experiência e nosso acesso privilegiado ao funcionamento interno da internet nos permitem rastrear agentes de ameaça que outros não conseguem identificar. Atuamos de forma proativa, e não apenas defensiva, usando nossa inteligência para interromper o cibercrime em sua origem.
Também acreditamos no compartilhamento de conhecimento para apoiar toda a comunidade de segurança. Por isso, publicamos pesquisas detalhadas e disponibilizamos indicadores no GitHub.
Além disso, nossa inteligência é integrada às soluções Infoblox DNS Detection and Respons, permitindo que os clientes aproveitem automaticamente seus benefícios, com índices extremamente baixos de falsos positivos.