Vírus chinês jogou ‘milhares de bets’ ao topo da busca do Google, diz relatório
Milhares de sites de apostas recorreram a um programa chinês para fraudar resultados de pesquisas do Google e aparecer no topo das buscas, diz relatório da empresa de cibersegurança Eset divulgado nesta quinta-feira (4). Os criminosos fazem isso repassando informações falsas aos robôs dos buscadores que vasculham a internet para medir a relevância das páginas.
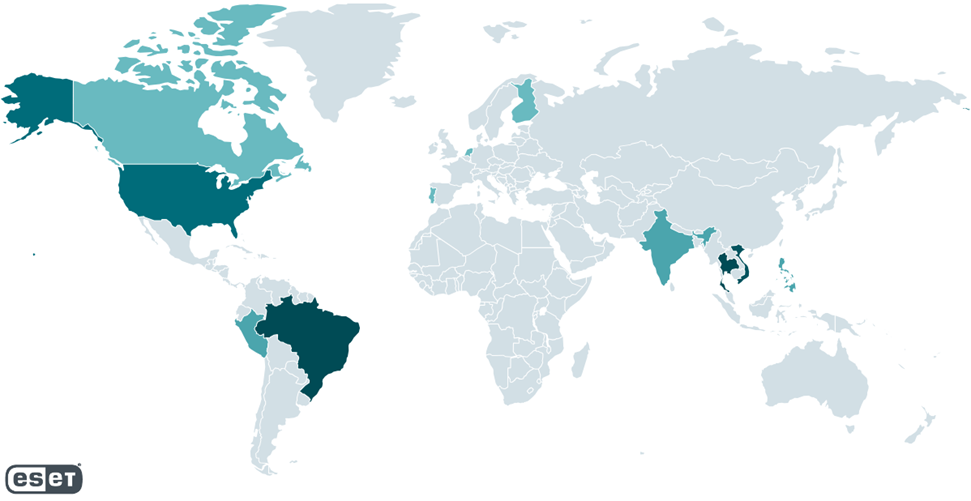
A ESET, empresa líder em detecção proativa de ameaças, identificou em junho de 2025 um novo grupo de cibercriminosos alinhado à China, batizado de GhostRedirector. O ataque comprometeu ao menos 65 servidores Windows em países como Brasil, Peru, Tailândia, Vietnã e Estados Unidos, explorando vulnerabilidades para manipular resultados do Google e promover sites de apostas por meio de um esquema de fraude de SEO.
A medida viola as normas de uso do Google, que pode punir os sites os excluindo da visualização na busca ou diminuindo a relevância, caso detecte as práticas fraudulentas contra o seu sistema de ranqueamento, conhecido como SEO (search engine optimization).
O GhostRedirector emprega duas ferramentas desenvolvidas especialmente para os ataques. A primeira é uma backdoor em C++, chamada Rungan, que permite executar comandos no servidor comprometido. A segunda é um módulo malicioso para o Internet Information Services (IIS), chamado Gamshen, que insere conteúdos de fraude de SEO para manipular artificialmente o ranqueamento de páginas em buscas feitas pelo Google.
Segundo a ESET, o Gamshen faz com que a página comprometida apareça melhor posicionada nos resultados de busca, funcionando como uma espécie de “ponte invisível” que favorece plataformas de apostas sem que o proprietário perceba. Na prática, o módulo malicioso insere conteúdos de fraude de SEO, técnicas que manipulam algoritmos de ranqueamento, mas apenas quando o domínio é acessado pelo Googlebot, o robô usado pelo Google para indexar conteúdos. Visitantes comuns não percebem nenhuma alteração, o que torna o ataque difícil de detectar. Dessa forma, servidores invadidos se tornam ferramentas silenciosas para promover sites de apostas, enquanto a reputação do endereço original corre risco de ser associada a práticas suspeitas de SEO.
“Embora o Gamshen só modifique a resposta quando a solicitação provém de Googlebot, a participação no esquema de fraude de SEO pode danificar a reputação do site comprometido ao associá-lo com técnicas de SEO suspeitas, assim como com os sites impulsionados. Se o Google detectar manipulação de SEO, o site pode ser penalizado”, explica o pesquisador da ESET, Fernando Tavella, responsável pela descoberta.
Os alvos identificados estão distribuídos por diferentes setores, incluindo educação, saúde, seguros, transporte, tecnologia e varejo. A maioria dos servidores comprometidos nos Estados Unidos estava alugada por empresas sediadas no Brasil, Tailândia e Vietnã, o que indica foco em vítimas da América Latina e do Sudeste Asiático.
A investigação mostrou que os criminosos conseguiram entrar nos servidores aproveitando falhas de segurança, como brechas em bancos de dados. Depois de invadirem, eles baixavam e rodavam programas que davam mais controle sobre o sistema, incluindo:
⇒ Ferramentas para aumentar seus privilégios e poder fazer quase tudo no computador.
⇒ Malwares que instalavam “portas secretas” (webshells ou backdoors), permitindo que eles voltassem a acessar o sistema a qualquer momento.
⇒ Um tipo de vírus chamado trojan IIS, específico para servidores web.
Essas “portas secretas” permitiam que os invasores:
⇒ Se comunicassem com o computador pela rede;
⇒ Rodassem arquivos;
⇒ Viam o que estava nos diretórios;
⇒ Mudassem serviços e configurações importantes do Windows.
“O GhostRedirector também demonstra persistência e resiliência operacional ao implementar múltiplas ferramentas de acesso remoto no servidor comprometido, além de criar contas de usuário fraudulentas, tudo isso para manter o acesso a longo prazo na infraestrutura comprometida”, afirma Tavella.
Os ataques do GhostRedirector foram registrados entre dezembro de 2024 e abril de 2025. Uma varredura feita em junho do mesmo ano revelou novas vítimas. A ESET informou que todas as empresas afetadas foram notificadas.
O relatório técnico completo, com detalhes da operação e recomendações de mitigação, está disponível aqui.
Sobre a ESET
A ESET® oferece segurança digital de ponta para prevenir ataques antes que eles aconteçam. Ao combinar o poder da IA e da experiência humana, a ESET® permanece à frente das ameaças cibernéticas conhecidas e emergentes, protegendo empresas, infraestruturas críticas e indivíduos. Quer se trate de proteção de endpoint, nuvem ou dispositivos móveis, suas soluções e serviços nativos de IA e baseados em nuvem são altamente eficazes e fáceis de usar. A tecnologia ESET inclui detecção e resposta fortes, criptografia ultra segura e autenticação multifator. Com defesa em tempo real 24 horas por dia, 7 dias por semana e forte suporte local, mantém os usuários seguros e os negócios funcionando ininterruptamente. Um cenário digital em constante evolução exige uma abordagem progressiva à segurança: a ESET® está comprometida com pesquisas de classe mundial e inteligência poderosa sobre ameaças, apoiada por centros de P&D e uma forte rede global de parceiros. Para mais informações, visite https://www.eset.com/br/ ou siga-nos no LinkedIn, Facebook e Twitter.